दुनिया की कई सबसे बड़ी वेबसाइटों पर एक बड़ा साइबर हमला सामने आया है। BBC, CNN, Fox News, Zoom, HSBC, Salesforce, IKEA और Equifax जैसे दिग्गज नामों समेत कम से कम 178 संस्थानों की वेबसाइटों पर आने वाले लोगों तक मालवेयर पहुंचाया गया। यह कोड क्रिप्टोकरेंसी चुराने, क्रेडिट-डेबिट कार्ड की जानकारी उड़ाने और पुराने सॉफ्टवेयर वाले iPhone-iPad में सेंध लगाने के लिए तैयार किया गया था।
हमला इन वेबसाइटों पर सीधे नहीं हुआ, बल्कि Optimizely नाम की उस कंपनी के जरिए हुआ जिसका टूल ये सब वेबसाइटें इस्तेमाल करती हैं। साइबर सुरक्षा की भाषा में इसे सप्लाई चेन अटैक कहा जाता है, यानी एक जगह सेंध लगाकर सैकड़ों जगह तक पहुंच बनाना। भारत में CNBC आवाज़ समेत कई मीडिया संस्थानों ने इस खबर को प्रमुखता से दिखाया है।
कैसे हुआ हमला
Optimizely का Web Experimentation प्लेटफॉर्म कंपनियां अपनी वेबसाइट में बदलाव की टेस्टिंग के लिए इस्तेमाल करती हैं। इसके लिए वेबसाइटों पर Optimizely की एक छोटी JavaScript फाइल लगी रहती है। हमलावर ने Optimizely के सिस्टम की एक कमजोरी का फायदा उठाकर कुछ ग्राहकों के प्रोजेक्ट में अपना खतरनाक कोड जोड़ दिया। इसके बाद यह कोड Optimizely के अपने सर्वर से उन वेबसाइटों के विजिटर्स तक पहुंचने लगा।
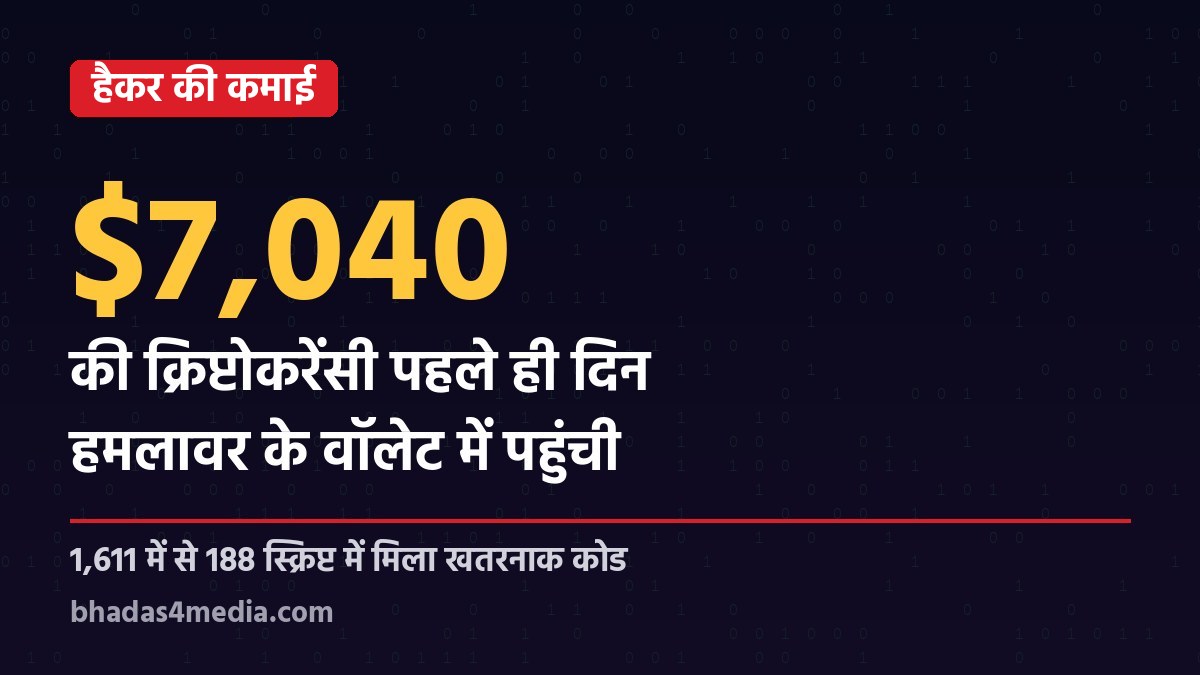
साइबर सुरक्षा फर्म Report URI के संस्थापक और सुरक्षा शोधकर्ता स्कॉट हेल्म ने इस हमले को पकड़ा। उनकी टीम ने Optimizely की 1,611 स्क्रिप्ट जांचीं, जिनमें से 188 में खतरनाक कोड मिला। ये स्क्रिप्ट कम से कम 178 संस्थानों से जुड़ी थीं। फर्म का कहना है कि प्रभावित संस्थानों की असली संख्या इससे ज्यादा भी हो सकती है। टेक वेबसाइट BleepingComputer ने भी अलग से पुष्टि की कि Zoom, KLM, GitLab, BBC, CNN और Salesforce जैसी साइटों पर यह स्क्रिप्ट लोड हुई या लोड होने की कोशिश की गई।
Report URI के मुताबिक हमले का सबसे पहला सबूत BBC की वेबसाइट पर मिला, जहां अमेरिकी समय के मुताबिक रविवार रात 11:21 बजे यानी भारतीय समय से सोमवार 16 नवंबर की सुबह यह कोड विजिटर्स तक पहुंचा। साइबर सुरक्षा जगत में इस हमले को OPTIMJACK नाम दिया जा रहा है।
किन वेबसाइटों पर पड़ा असर
शोधकर्ताओं की सूची में मीडिया, बैंकिंग, टेक और क्रिप्टो, हर क्षेत्र के बड़े नाम हैं। मीडिया में BBC, CNN, Fox News और Peacock। बैंकिंग और फाइनेंस में HSBC और Equifax। टेक में Zoom, Salesforce और GitLab। इनके अलावा एयर फ्रांस-KLM, IKEA की होम डिजाइन साइट और क्रिप्टो हार्डवेयर वॉलेट बनाने वाली कंपनी Ledger भी सूची में बताई गई है। Optimizely की अपनी लॉगिन वेबसाइट पर भी यह कोड पाया गया।
क्या-क्या चुराने की कोशिश
यह मालवेयर एक साथ कई तरह से नुकसान पहुंचाने के लिए बनाया गया था। पहला, क्रिप्टो चोरी: वेब पेज पर किसी का Bitcoin, Ethereum, Solana, TRON, Dogecoin जैसी करेंसी का वॉलेट पता दिखता तो यह कोड चुपचाप उसे हमलावर के वॉलेट पते से बदल देता था। ऐसे में पैसा भेजने वाला अनजाने में हैकर को भुगतान कर देता। Report URI ने सोमवार दोपहर तक करीब 7,040 डॉलर की क्रिप्टोकरेंसी हमलावर के वॉलेट तक पहुंचने का पता लगाया।
दूसरा, कार्ड डेटा: वेबसाइट के फॉर्म में भरे जाने वाले कार्ड नंबर, एक्सपायरी डेट और CVV को पकड़कर हमलावर के सर्वर पर भेजने का इंतजाम था। तीसरा, यह ब्राउजर की कुकीज और स्क्रीनशॉट भी जुटा सकता था। अभी यह साफ नहीं है कि कितने लोगों का कार्ड या ब्राउजर डेटा असल में चोरी हुआ।
iPhone यूजर्स पर खास खतरा
इस हमले का सबसे चिंताजनक हिस्सा Apple डिवाइस से जुड़ा है। मालवेयर ने iPhone और iPad पर Coruna और DarkSword नाम के एक्सप्लॉइट किट भेजे। Report URI के मुताबिक iOS या iPadOS 18.6 या उससे पुराने वर्जन वाले डिवाइस में सेंध लगाने की कोशिश की गई, जबकि वर्जन 26 वाले डिवाइस से यह सिर्फ डिवाइस की जानकारी जुटाता दिखा। यानी जिन लोगों ने लंबे समय से अपना iPhone अपडेट नहीं किया है, वे सबसे ज्यादा जोखिम में हैं।
Optimizely ने क्या कहा
Optimizely ने अपने स्टेटस पेज पर माना कि एक अनधिकृत व्यक्ति ने उसके Experimentation प्लेटफॉर्म की एक कमजोरी का फायदा उठाकर कुछ ग्राहकों के प्रोजेक्ट में खतरनाक JavaScript जोड़ दी थी। कंपनी का कहना है कि उसने यह कमजोरी ठीक कर दी है, प्रभावित प्रोजेक्ट से कोड हटा दिया है, प्रभावित यूजर अकाउंट सुरक्षित कर दिए हैं और आगे ऐसा कोड न पहुंचे, इसके लिए अतिरिक्त सुरक्षा इंतजाम किए हैं।
सुरक्षा विशेषज्ञों का कहना है कि वेबसाइटें Content Security Policy (CSP) नाम की सख्त सुरक्षा सेटिंग से इस तरह के हमले रोक सकती थीं, लेकिन ज्यादातर साइटों पर यह ठीक से लागू नहीं है। हमले के बाद जांची गई 256 वेबसाइटों में से सिर्फ 24 ही इस कोड को रोकने में सक्षम पाई गईं।
आम लोग क्या करें
अगर आपने 16-17 नवंबर के आसपास इनमें से किसी वेबसाइट पर कार्ड से भुगतान किया है, तो अपने बैंक और कार्ड स्टेटमेंट पर नजर रखें। कोई भी संदिग्ध लेनदेन दिखे तो तुरंत बैंक से संपर्क कर कार्ड ब्लॉक कराएं। उस दौरान किसी वेबसाइट से कॉपी किए पते पर क्रिप्टो भेजा है, तो ट्रांजैक्शन दोबारा जांच लें। और सबसे जरूरी, अपने iPhone और iPad को तुरंत लेटेस्ट सॉफ्टवेयर पर अपडेट कर लें।
यह हमला एक बार फिर दिखाता है कि बड़ी से बड़ी कंपनी की वेबसाइट भी उतनी ही सुरक्षित है, जितना सुरक्षित उसमें इस्तेमाल हो रहा किसी तीसरी कंपनी का टूल।